Inhalt
Die DSGVO gilt auch am Küchentisch
Es gibt kein "Homeoffice-Datenschutzgesetz" — es gelten dieselben Regeln wie im Büro, nur unter schwierigeren Bedingungen:
- Art. 32 DSGVO — technische und organisatorische Maßnahmen (TOM) müssen das Schutzniveau am Telearbeitsplatz sicherstellen
- Art. 5 Abs. 1 f — Integrität und Vertraulichkeit der Daten, auch außerhalb des Betriebsgeländes
- Art. 5 Abs. 2 — Rechenschaftspflicht: der Arbeitgeber muss nachweisen können, dass er Homeoffice-Risiken bewertet und Maßnahmen getroffen hat
Die Aufsichtsbehörden haben mehrfach klargestellt: Wer Homeoffice anbietet, ohne die Datenschutz-Risiken zu regeln und die Beschäftigten zu unterweisen, verstößt gegen die Rechenschaftspflicht — unabhängig davon, ob je etwas passiert.
Testen Sie Ihr Wissen — 4 Fragen, 2 Minuten, ohne Anmeldung
Datenschutz im Homeoffice: Arbeiten Sie sicher?
Beantworte alle 4 Fragen. Du erhältst sofort Feedback und kannst danach noch einmal üben. Bestanden ab 75%.
Fragetypen in diesem Quiz
Die 6 häufigsten Datenschutz-Fehler im Homeoffice
Aus der Vorfall-Praxis der Landesdatenschutzbehörden:
- Einsehbarer Bildschirm — Partner, Kinder oder Gäste sehen Kunden- oder Personaldaten
- Privater Drucker / Papiermüll — vertrauliche Ausdrucke landen im Hausmüll statt im geschützten Schredder
- Ungesichertes WLAN — Heimnetz mit Standard-Passwort oder offenes Café-WLAN ohne VPN
- Private Geräte (BYOD) — Firmendaten auf dem privaten Laptop ohne Verschlüsselung und Trennung
- Cloud-Schatten-IT — schnell mal über den privaten Dropbox-Account geteilt
- Gespräche mitgehört — vertrauliche Telefonate im Großraum-Zuhause oder per Sprachassistent mitgeschnitten
Keiner dieser Fehler ist technisch — alle sind durch Wissen und klare Regeln vermeidbar.
Technische und organisatorische Maßnahmen für Remote-Arbeit
Ein belastbares Homeoffice-Datenschutzkonzept kombiniert Technik und Regeln:
Technisch:
- Festplatten-Verschlüsselung auf allen mobilen Geräten
- VPN-Pflicht für den Zugriff auf Firmensysteme
- Multi-Faktor-Authentifizierung
- Automatische Bildschirmsperre nach kurzer Inaktivität
- Mobile-Device-Management für Firmen- und ggf. private Geräte
Organisatorisch:
- Schriftliche Homeoffice-Richtlinie / Telearbeits-Vereinbarung
- Clean-Desk-Regel auch zuhause, abschließbarer Stauraum für Unterlagen
- Verbot privater Cloud-Dienste und privater Drucker für Firmendaten
- Klare Regeln zur Vernichtung von Dokumenten
- Verpflichtende Mitarbeiter-Schulung zu genau diesen Punkten
Was die Homeoffice-Datenschutz-Schulung abdecken muss
Eine generische "DSGVO 101"-Schulung greift im Homeoffice zu kurz. Die remote-spezifische Unterweisung sollte trainieren:
- Arbeitsplatz absichern — Bildschirm zum Raum, Sperren beim Verlassen, keine Familien-Mitnutzung des Firmengeräts
- Netzwerk — VPN immer an, Heim-WLAN absichern, öffentliche Netze meiden
- Dokumente — kein privater Druck, sichere Aufbewahrung, korrekte Vernichtung
- Kommunikation — nur Firmen-Tools, keine privaten Messenger für Kundendaten, Sprachassistenten in Hörweite deaktivieren
- Vorfall-Meldung — was tun bei Geräteverlust oder Verdacht auf eine Datenpanne (72-Stunden-Frist nach Art. 33)
PlakosAI liefert das als 10-Minuten-Mikrolernreihe mit Szenarien, die genau die sechs typischen Fehler durchspielen — mit automatischem Teilnahmenachweis für die TOM-Dokumentation.
Nachweis gegenüber der Aufsichtsbehörde
Kommt es zu einer Prüfung oder einer Datenpanne im Homeoffice, fragt die Aufsichtsbehörde nach dem Konzept und seiner Umsetzung:
- Homeoffice-/Telearbeits-Richtlinie (existiert sie, ist sie aktuell?)
- Risikobewertung der Remote-Verarbeitung
- Liste der TOM und deren technische Umsetzung
- Schulungsnachweise der Beschäftigten zum Homeoffice-Datenschutz
Der Schulungsnachweis ist dabei der Teil, der am häufigsten fehlt — und der am einfachsten zu liefern ist. Mit einem LMS, das Teilnahme, Datum und Wissens-Check pro Mitarbeiter dokumentiert, ist dieser Baustein in einem Klick auditierbar.
// So sieht die Schulung aus
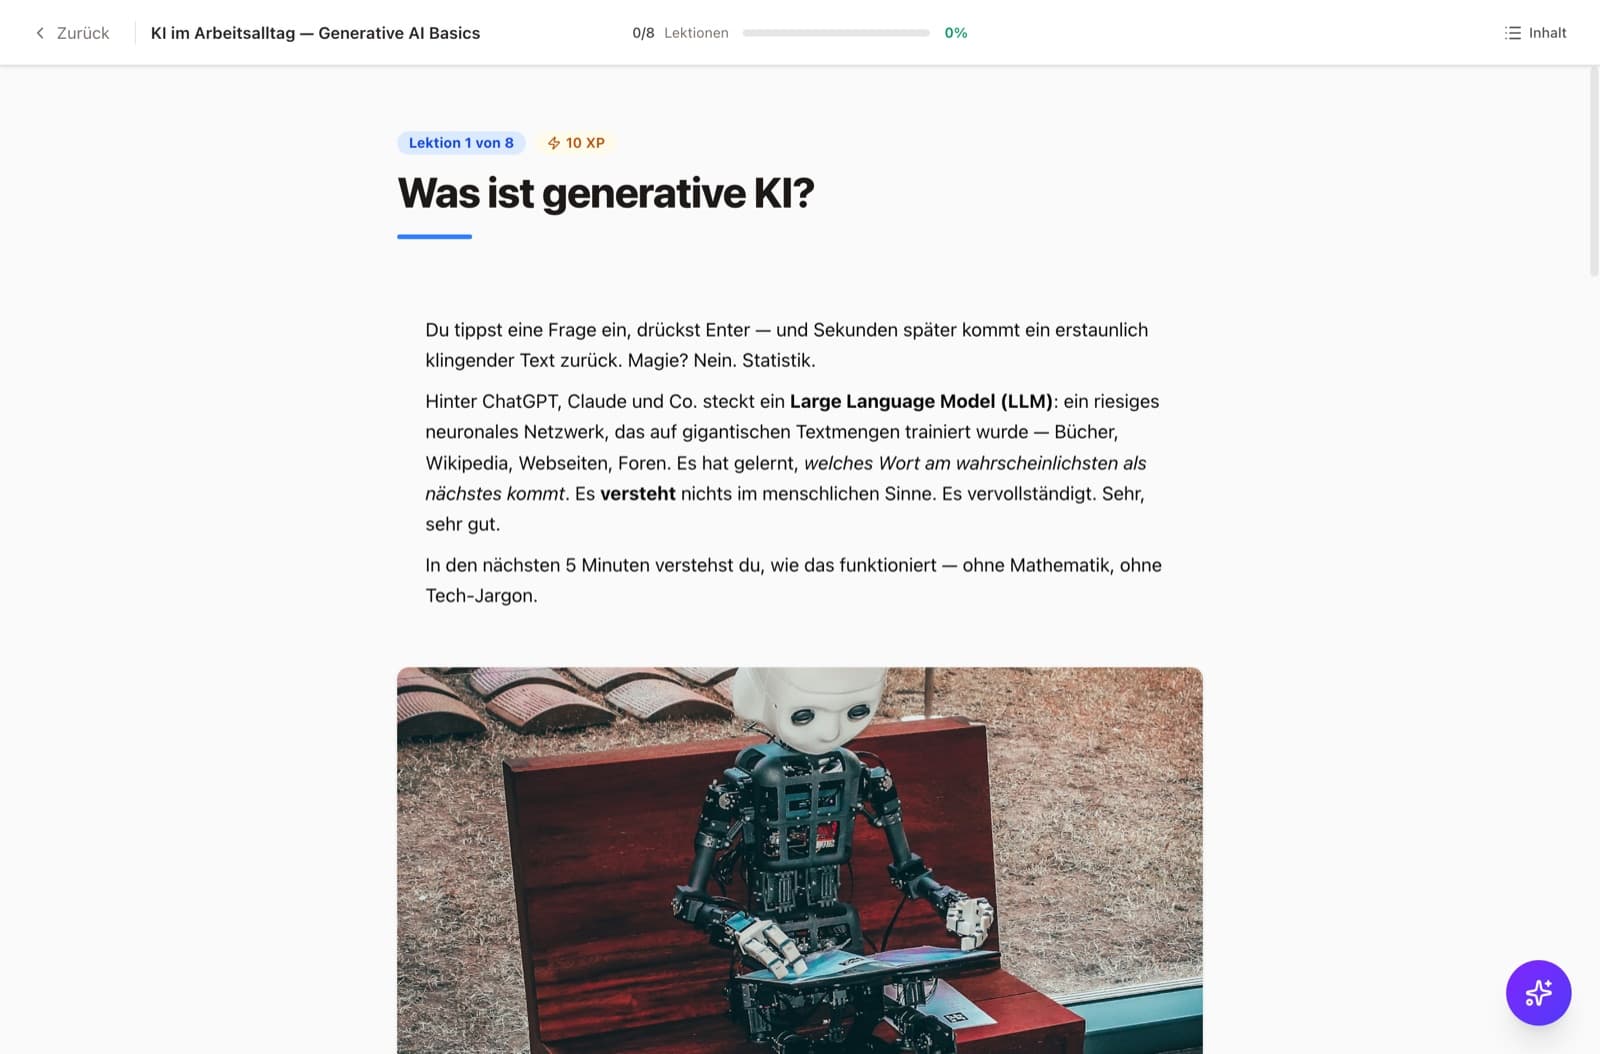
Lernen, das nicht nach Pflicht aussieht
- Mini-Lektionen à 5–10 Minuten statt 60-Minuten-Marathon
- Quiz nach jedem Abschnitt — sofortiges Feedback
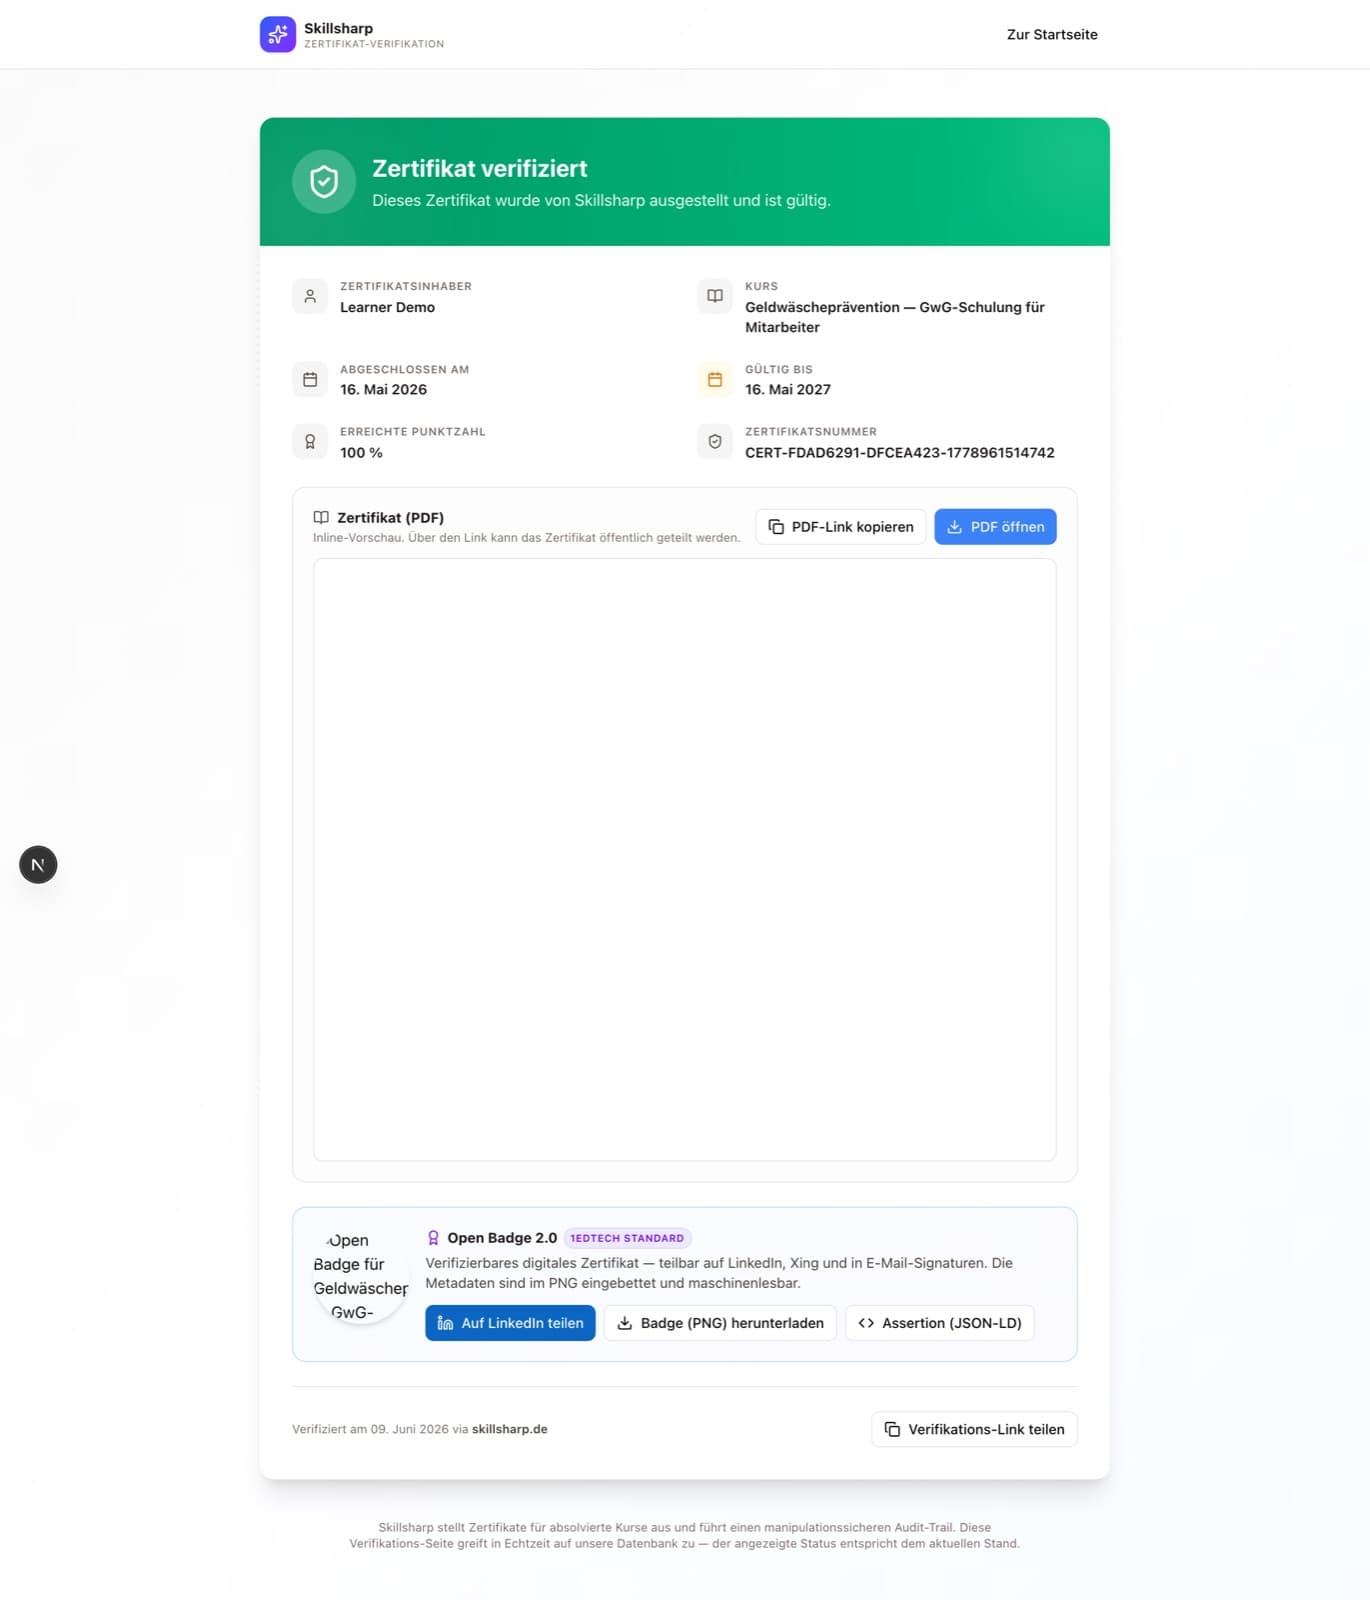
- Audit-fester Nachweis + verifizierbares Zertifikat
Häufige Fragen
Gilt die DSGVO auch im Homeoffice?
Dürfen Mitarbeiter private Geräte fürs Homeoffice nutzen?
Was sind die häufigsten Datenschutzfehler im Homeoffice?
Muss eine separate Homeoffice-Datenschutz-Schulung stattfinden?
Wie weist man Homeoffice-Datenschutz gegenüber der Aufsicht nach?
// Passende Werkzeuge
Homeoffice-Datenschutz 2026 — Mitarbeiter-Schulung + TOM-Nachweis startklar.
PlakosAI ist die deutschsprachige B2B-Lernplattform für Compliance-Pflichtschulungen und Skill-Aufbau. Multi-Tenant-fähig, Export als SCORM, xAPI und cmi5, Audit-Trail bis 10 Jahre.