Inhalt
Wer ist von NIS-2 betroffen?
Die 18 kritischen Sektoren nach NIS-2-Anhang I + II umfassen praktisch jeden Mittelständler:
Sektor "Wesentlich" (Annex I):
- Energie, Transport, Banken, Finanzmärkte
- Gesundheitswesen (Krankenhäuser ab 30 Betten, Pharma, Medizinprodukte)
- Trinkwasser, Abwasser, Digitale Infrastruktur (DNS, TLDs, Cloud, Rechenzentren)
- Öffentliche Verwaltung, Raumfahrt
Sektor "Wichtig" (Annex II):
- Post + Kurierdienste, Abfallwirtschaft
- Chemische Industrie, Lebensmittel-Produktion + -Großhandel
- Maschinenbau, KFZ-Hersteller, sonstige Verarbeitung
- Forschung, Digitale Anbieter (Online-Marktplätze, Suchmaschinen, soziale Netze)
Schwellwerte: ab 50 Beschäftigten ODER 10 Mio. € Jahresumsatz. Konzerne werden konsolidiert betrachtet.
Testen Sie Ihr Wissen — 4 Fragen, 2 Minuten, ohne Anmeldung
NIS-2: Was gilt für Ihr Unternehmen?
Beantworte alle 4 Fragen. Du erhältst sofort Feedback und kannst danach noch einmal üben. Bestanden ab 75%.
Fragetypen in diesem Quiz
Die zentralen NIS-2-Pflichten
§ 7 NIS2UmsuCG schreibt konkret vor:
- Risikomanagement-Maßnahmen (§ 7 Abs. 1) — Risikoanalysen, Informationssicherheits-Konzepte, Incident-Handling, Business-Continuity
- Mitarbeiterschulungen (§ 7 Abs. 2) — regelmäßig, alle Beschäftigten
- Geschäftsleitung schult mit + haftet persönlich (§ 7 Abs. 3) — Privatvermögen-Haftung bei Pflichtverletzung
- Meldepflicht bei Vorfällen (§ 32) — 24h Erstmeldung, 72h Bewertung, 1 Monat Abschluss
- Lieferketten-Sicherheit (§ 7 Abs. 1 Nr. 4) — Lieferanten müssen mit-bewertet werden
- Multifaktor-Authentifizierung Pflicht für alle privilegierten Konten
Geschäftsleitung — persönliche Haftung
NIS2UmsuCG § 7 Abs. 3 ist ein Bruch mit der bisherigen Compliance-Praxis: die Geschäftsleitung wird persönlich verpflichtet, Risikomanagement umzusetzen — und haftet mit Privatvermögen bei Verstößen.
Konkret heißt das:
- Geschäftsleitung muss an Awareness-Schulungen persönlich teilnehmen und dokumentiert es
- Sie genehmigt das Informationssicherheits-Konzept persönlich
- Bei Pflichtverletzungen: persönliche Haftung gegenüber Aufsichtsbehörde, Mitwettbewerbern und Aktionären
- D&O-Versicherungen schließen NIS-2-Bußgelder ab Q4/2025 zunehmend aus dem Versicherungsschutz aus
PlakosAI bietet eine eigene 60-Min-Schulung für die Geschäftsleitung mit Vorstand-/GF-Sprache + Audit-Bestätigungs-Workflow.
Meldepflichten bei Cyber-Vorfällen
§ 32 NIS2UmsuCG verschärft die Meldepflicht massiv:
- 24 Stunden — Erstmeldung an BSI ("frühe Warnung")
- 72 Stunden — Bewertung des Vorfalls mit Indikatoren
- 1 Monat — Abschlussbericht
Zu meldende Vorfälle sind alle "erheblichen Sicherheitsvorfälle" — also: ein Cyberangriff mit operativen Auswirkungen, Datenverlust, Verfügbarkeitsstörung. Wer das versäumt, riskiert pro Vorfall bis 2 % vom Konzernumsatz.
Konsequenz für die Schulung: jeder Mitarbeitende muss wissen, wer der IT-Sicherheits-Ansprechpartner ist und wo Vorfälle gemeldet werden — schnell.
Sanktionen — was bei Verstoß passiert
NIS2UmsuCG §§ 38 ff. listet die Sanktionen:
- Bußgelder bis 10 Mio. € oder 2 % Konzernumsatz für wesentliche Pflichtverletzungen
- Bußgelder bis 7 Mio. € oder 1,4 % Konzernumsatz für wichtige Pflichtverletzungen
- Persönliche Geldbußen gegen Geschäftsleitung (§ 39) — bis 100 % des Geschäftsführer-Jahresgehalts
- Beauftragten-Anordnung — externe Cyber-Sicherheits-Beauftragte auf Kosten des Unternehmens
- Veröffentlichung im Bundesanzeiger nach finalem Bescheid (Reputationsschaden)
Kein Verstoß bisher veröffentlicht — aber das BSI hat 2026 angekündigt, ab Q3/2026 systematisch zu prüfen.
// So sieht die Schulung aus
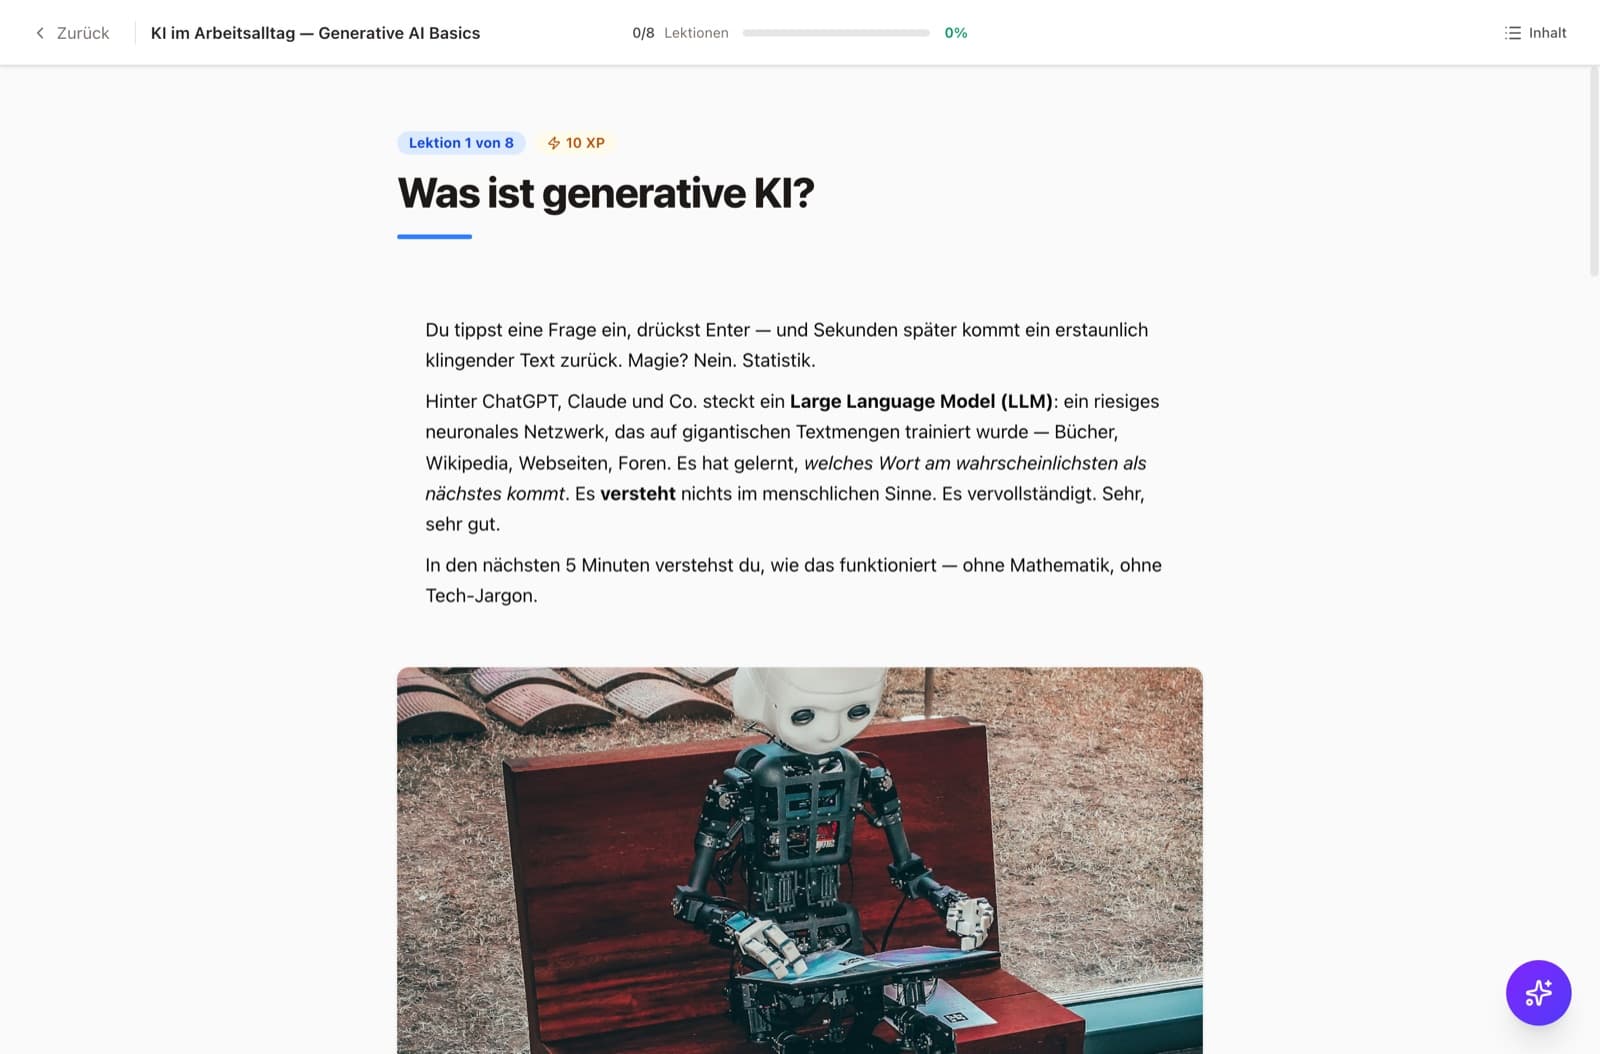
Lernen, das nicht nach Pflicht aussieht
- Mini-Lektionen à 5–10 Minuten statt 60-Minuten-Marathon
- Quiz nach jedem Abschnitt — sofortiges Feedback
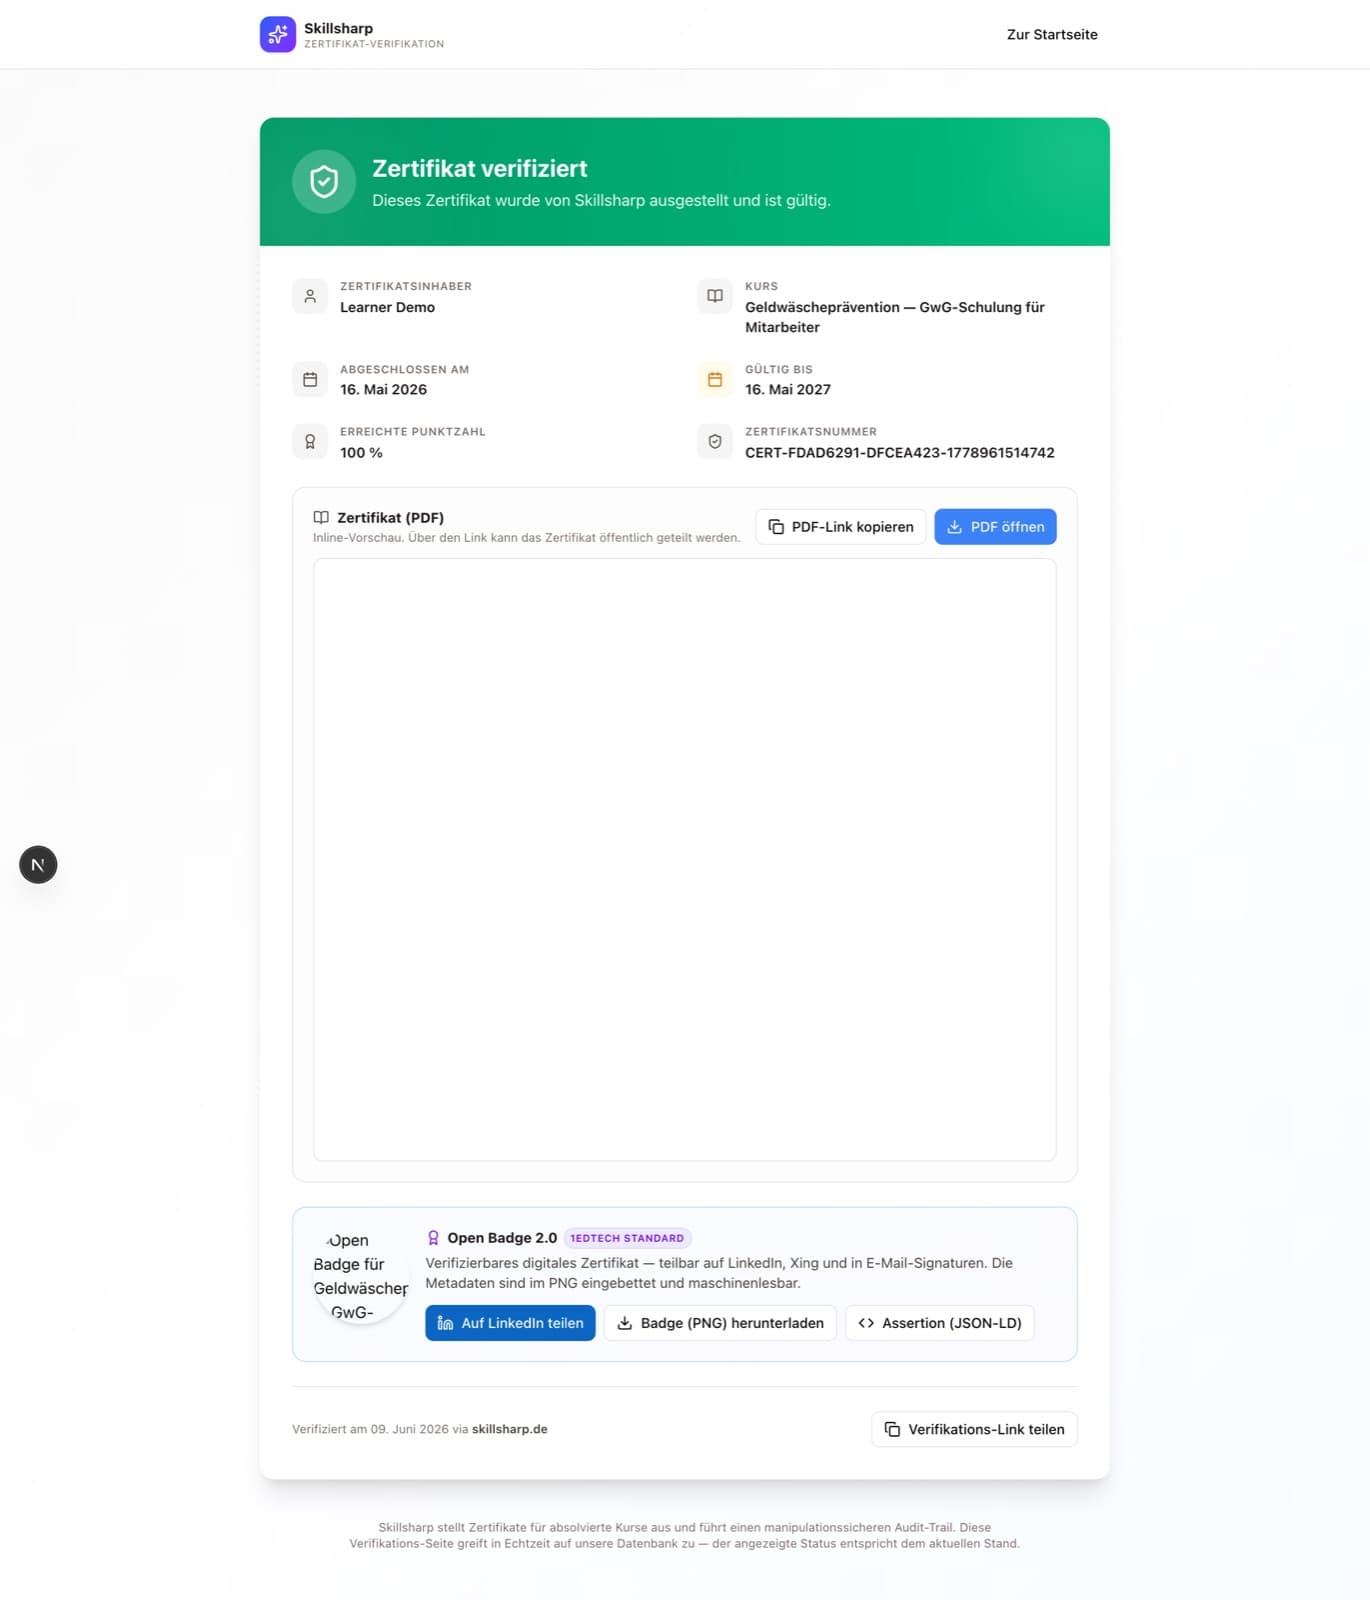
- Audit-fester Nachweis + verifizierbares Zertifikat
Häufige Fragen
Ist mein Unternehmen von NIS-2 betroffen?
Was bedeutet "regelmäßige Schulungen" konkret?
Haftet die Geschäftsleitung wirklich mit Privatvermögen?
Was tun, wenn ein Cyber-Vorfall passiert?
Welche Dokumentation muss ich vorhalten?
// Passende Werkzeuge
NIS-2-Pflichtschulung 2026 — vom BSI-konformen Lerninhalt bis zum Audit-Trail.
PlakosAI ist die deutschsprachige B2B-Lernplattform für Compliance-Pflichtschulungen und Skill-Aufbau. Multi-Tenant-fähig, Export als SCORM, xAPI und cmi5, Audit-Trail bis 10 Jahre.