Inhalt
NIS-2 — wer ist betroffen, was wird gefordert
NIS-2 erweitert die Pflichten massiv: betroffen sind alle Unternehmen ab 50 Mitarbeitenden oder 10 Mio. € Umsatz in 18 kritischen Sektoren (inkl. Energie, Transport, Gesundheit, Lebensmittel, IT-Dienstleister, Forschung, Verwaltung).
Die zentralen Schulungs-Pflichten:
- § 7 Abs. 2 NIS2UmsuCG — regelmäßige Cybersicherheits-Schulungen für alle Beschäftigten
- § 7 Abs. 3 — Geschäftsleitung muss persönlich an Schulungen teilnehmen + haftet bei Verstößen mit Privatvermögen
- BSI-Empfehlung — quartärliche Awareness-Module + jährliche Vertiefung
Bußgeld bei Pflichtverletzung: bis 2 % vom weltweiten Konzernumsatz (NIS2 Art. 36).
Testen Sie Ihr Wissen — 4 Fragen, 2 Minuten, ohne Anmeldung
IT-Sicherheit: Erkennen Sie die Gefahr?
Beantworte alle 4 Fragen. Du erhältst sofort Feedback und kannst danach noch einmal üben. Bestanden ab 75%.
Fragetypen in diesem Quiz
Phishing — das #1-Risiko für jeden Mittelständler
Phishing ist 2026 die häufigste Angriffsmethode bei Datenlecks in DACH. Aktuelle Mustertypen:
- Business Email Compromise (BEC) — gefälschte Mails der "Geschäftsleitung" mit dringender Überweisungsaufforderung (Durchschnittsschaden 65.000 €)
- Lieferanten-Phishing — angeblicher Lieferant ändert Konto, Rechnung wird auf Betrüger-Konto überwiesen
- MFA-Fatigue — Angreifer triggert 50 MFA-Push-Notifications, Opfer klickt "Genehmigen" aus Erschöpfung
- AI-gefälschte CEO-Stimme — Voice-Phishing mit synthetischer Vorstands-Stimme
Unsere Schulung trainiert mit echten Phishing-Beispielen aus den letzten 12 Monaten — keine PowerPoint-Theorie, sondern erkennbare Mustererkennung.
ISO/IEC 27001 — Annex A.7.2.2 Awareness Training
Wer eine ISO/IEC 27001-Zertifizierung anstrebt oder hält, muss Annex A.7.2.2 (Information Security Awareness, Education and Training) umsetzen. Der Auditor verlangt:
- Dokumentierten Schulungsplan mit Themen-Roadmap
- Teilnahmenachweise pro Mitarbeiter
- Wissens-Check (Quiz-Ergebnisse zählen)
- Awareness-Kampagnen (Phishing-Simulationen)
- Onboarding-Schulung für neue Mitarbeiter
PlakosAI erfüllt alle 5 Punkte out-of-the-box. Der Auditor bekommt ein generiertes PDF-Bundle, kein Excel-Bastelwerk.
Was eine moderne IT-Sicherheits-Schulung abdecken muss
Modul 1: Phishing erkennen — Sender-Adresse prüfen, Link-Hover, verdächtige Anhänge, Inhalt-Patterns (Dringlichkeit, ungewöhnliche Anfragen)
Modul 2: Passwörter & MFA — Passwortmanager nutzen, MFA aktivieren, MFA-Fatigue erkennen, FIDO2-Sicherheitsschlüssel
Modul 3: Sichere Kommunikation — wann verschlüsseln, vertrauliche Daten nur über Firmen-Tools, keine privaten Cloud-Dienste
Modul 4: Mobile Geräte — Bildschirmsperre, automatische Updates, öffentliche WLANs vermeiden / VPN nutzen
Modul 5: Vorfall-Meldung — wer ist der IT-Sicherheits-Ansprechpartner, 1-Klick-Meldebutton, was tun bei verdächtiger E-Mail
Modul 6: Social Engineering — Telefonanrufe von "IT-Support", USB-Sticks im Parkhaus, Tailgating
Warum klassische Awareness-Trainings nicht funktionieren
BSI-Studien zeigen: nach 90 Tagen erinnern sich Mitarbeitende nur an 15 % der Inhalte einer einmaligen 60-Min-Schulung. Nach 180 Tagen: 8 %.
PlakosAI nutzt Spaced Repetition — schwierige Fragen kommen automatisch nach 1, 3, 7 und 14 Tagen wieder. Phishing-Erkennung wird zur Routine statt zum einmaligen Lerninhalt. Resultat in unseren Kunden-Daten: Phishing-Klickrate sinkt von 12 % auf unter 2 % binnen 6 Monaten.
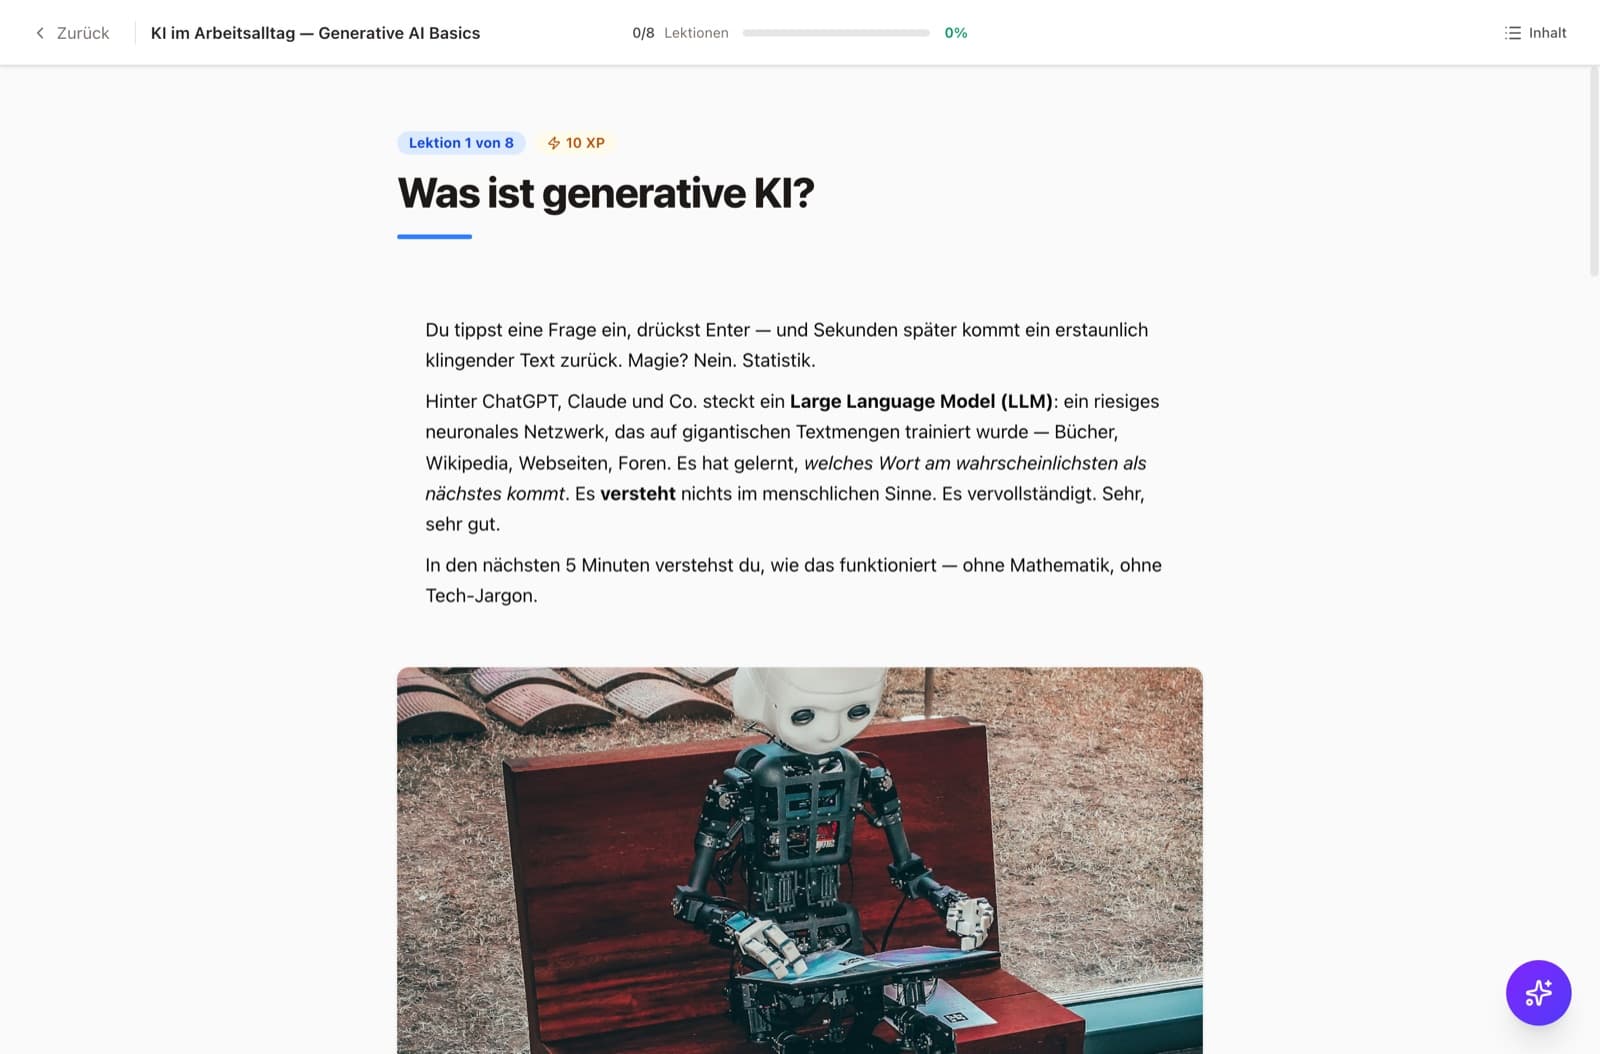
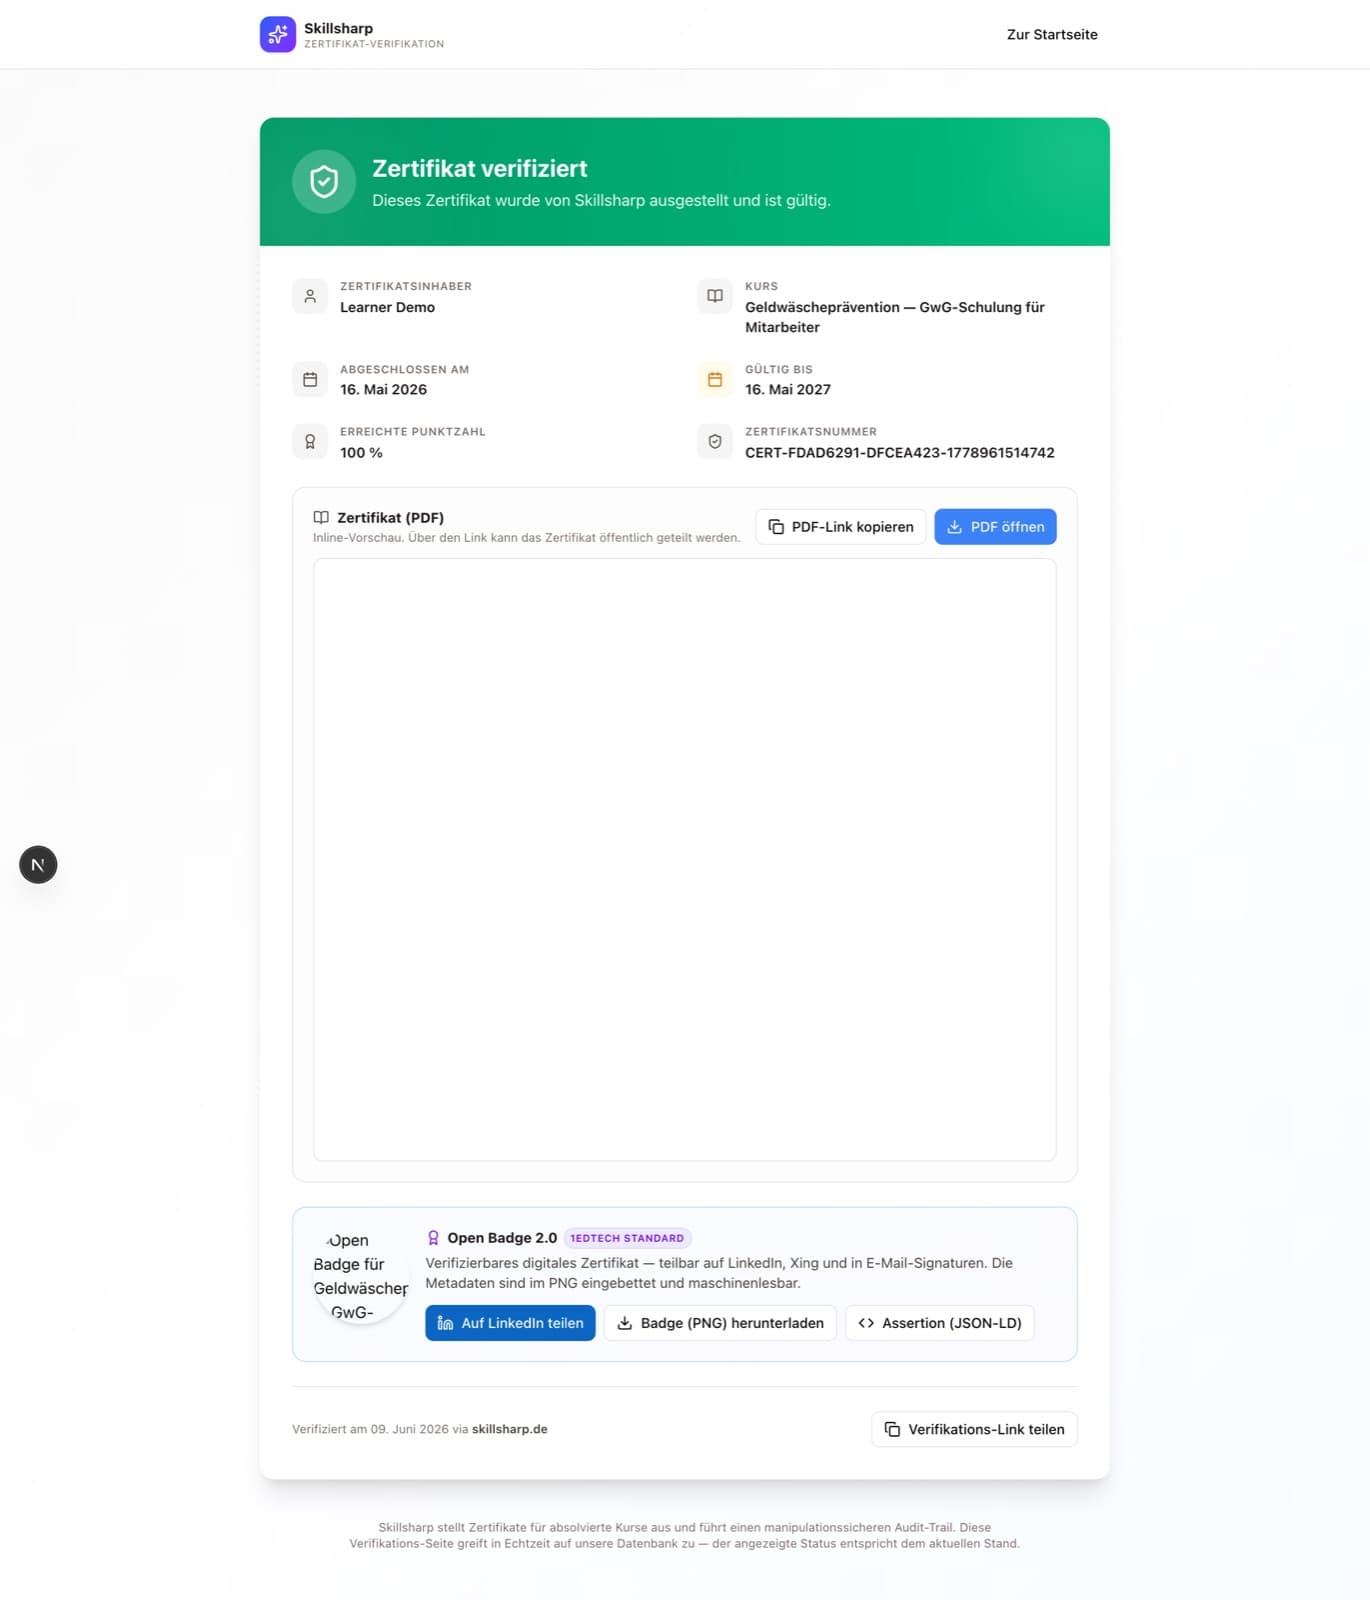
// So sieht die Schulung aus
Lernen, das nicht nach Pflicht aussieht
- Mini-Lektionen à 5–10 Minuten statt 60-Minuten-Marathon
- Quiz nach jedem Abschnitt — sofortiges Feedback
- Audit-fester Nachweis + verifizierbares Zertifikat
Häufige Fragen
Sind IT-Sicherheits-Schulungen 2026 gesetzlich vorgeschrieben?
Wie oft sollten Mitarbeiter geschult werden?
Haftet die Geschäftsleitung persönlich bei NIS-2-Verstößen?
Funktionieren Online-Awareness-Trainings wirklich?
Wie wird die Schulung für einen ISO-27001-Audit dokumentiert?
// Passende Werkzeuge
NIS-2-konforme IT-Sicherheits-Schulung — startbereit in 24h.
PlakosAI ist die deutschsprachige B2B-Lernplattform für Compliance-Pflichtschulungen und Skill-Aufbau. Multi-Tenant-fähig, Export als SCORM, xAPI und cmi5, Audit-Trail bis 10 Jahre.