Inhalt
- 1. Was DORA regelt — und wer betroffen ist
- 2. Art. 13 Abs. 6: die explizite Schulungspflicht — bis hinauf ins Leitungsorgan
- 3. Die fünf DORA-Säulen — und was sie für die Belegschaft bedeuten
- 4. Was Beschäftigte konkret können müssen
- 5. Digitale Resilienz außerhalb des Finanzsektors: Best Practice statt Pflicht
- FAQ
Was DORA regelt — und wer betroffen ist
DORA ist eine EU-Verordnung — sie gilt seit dem 17.01.2025 unmittelbar in jedem Mitgliedstaat, ohne dass es ein nationales Umsetzungsgesetz bräuchte (in Deutschland flankiert das Finanzmarktdigitalisierungsgesetz die Aufsichtszuständigkeiten). Ziel: Der Finanzsektor soll IKT-Störungen — vom Cyberangriff bis zum Cloud-Ausfall — widerstehen, sie bewältigen und sich davon erholen können.
Der Anwendungsbereich ist bewusst breit gefasst und umfasst rund 20 Kategorien von Finanzunternehmen, darunter:
- Kreditinstitute und Zahlungsdienstleister (inklusive E-Geld-Institute)
- Versicherungs- und Rückversicherungsunternehmen sowie größere Vermittler
- Wertpapierfirmen, Handelsplätze, Fondsverwalter (KVGen)
- Krypto-Dienstleister und Emittenten wertreferenzierter Token
- FinTechs, die unter eine der regulierten Kategorien fallen — die Größe spielt für das "Ob" keine Rolle, wohl aber für die Verhältnismäßigkeit der Maßnahmen
- Kritische IKT-Drittdienstleister (etwa große Cloud-Anbieter) über ein eigenes EU-Überwachungsregime
Damit zieht DORA auch die Dienstleisterkette ins Pflichtenprogramm: Finanzunternehmen müssen ihre IKT-Verträge in einem Informationsregister dokumentieren, das der BaFin eingereicht wird — die Sammel-Einreichungen laufen seit 2025 und werden 2026 turnusmäßig fortgeführt. Wer als Software- oder IT-Dienstleister Finanzkunden bedient, bekommt die DORA-Anforderungen deshalb vertraglich weitergereicht: Auditrechte, Sicherheitsstandards, Ausstiegsstrategien — und Nachweise über geschultes Personal.
Testen Sie Ihr Wissen — 4 Fragen, 2 Minuten, ohne Anmeldung
DORA: Wie resilient ist Ihr Wissen?
Beantworte alle 4 Fragen. Du erhältst sofort Feedback und kannst danach noch einmal üben. Bestanden ab 75%.
Fragetypen in diesem Quiz
Art. 13 Abs. 6: die explizite Schulungspflicht — bis hinauf ins Leitungsorgan
Viele Regulierungen erwähnen Schulungen beiläufig — DORA macht sie zur ausdrücklichen Pflicht. Art. 13 Abs. 6 verlangt von Finanzunternehmen, Sensibilisierungsprogramme zur IKT-Sicherheit und Schulungen zur digitalen operationalen Resilienz als verpflichtende Module in ihre Personalschulungsprogramme aufzunehmen — und zwar:
- für alle Beschäftigten: mit Inhalten und Komplexität, die dem jeweiligen Aufgabenprofil angemessen sind — die Kundenberaterin braucht anderes Wissen als der Administrator der Handelsplattform
- für die Mitglieder des Leitungsorgans: Vorstand und Geschäftsführung sind ausdrücklich eingeschlossen. Das korrespondiert mit Art. 5: Das Leitungsorgan trägt die letzte Verantwortung für das IKT-Risikomanagement und muss seine Kenntnisse aktiv aktuell halten — Delegation an die IT entlastet nicht.
- gegebenenfalls für relevante IKT-Drittdienstleister, soweit deren Personal in die eigenen Prozesse eingebunden ist
Zwei Eigenschaften der Pflicht werden in der Praxis gern übersehen: Sie ist fortlaufend — einmalige Kampagnen genügen nicht, verlangt ist ein dauerhaftes Programm mit Wiederholung und Aktualisierung. Und sie ist prüfbar — die BaFin kann im Rahmen von Prüfungen Nachweise verlangen: Schulungskonzept, Zielgruppen, Inhalte, Teilnahmequoten, Wirksamkeitskontrollen.
Wer die Programme nicht vorweisen kann, hat ein Feststellungsrisiko im Prüfungsbericht — und im Ernstfall ein Argumentationsproblem: Nach einem Sicherheitsvorfall ist die Frage "War das Personal geschult?" eine der ersten, die Aufsicht, interne Revision und gegebenenfalls Gerichte stellen. Die dokumentierte, rollenbasierte Schulung ist hier die belastbare Antwort.
Die fünf DORA-Säulen — und was sie für die Belegschaft bedeuten
DORA ruht auf fünf Säulen, und jede hat eine Schulungsdimension:
1. IKT-Risikomanagement (Art. 5-16): Governance, Schutzmaßnahmen, Erkennung, Reaktion und Wiederherstellung. Für die Breite der Belegschaft heißt das: Sicherheitsregeln kennen und leben — von der Authentifizierung bis zum Umgang mit Wechseldatenträgern. Hier ist auch die Schulungspflicht des Art. 13 Abs. 6 verankert.
2. IKT-Vorfallsmanagement und Meldewesen (Art. 17-23): Vorfälle müssen klassifiziert und schwerwiegende Vorfälle fristgebunden an die Aufsicht gemeldet werden — mit Erstmeldung, Zwischenbericht und Abschlussbericht. Die Meldekette funktioniert nur, wenn jede und jeder Beschäftigte Anomalien erkennt und sofort intern meldet: Der Zeitstempel der ersten internen Meldung entscheidet mit darüber, ob Fristen haltbar sind.
3. Testen der digitalen operationalen Resilienz (Art. 24-27): von regelmäßigen Basistests bis zu bedrohungsorientierten Penetrationstests (TLPT) für dafür identifizierte Unternehmen. Auch das hat eine Personalkomponente — etwa Social-Engineering-Simulationen, deren Ergebnisse direkt in den Schulungsbedarf zurückfließen.
4. Management des IKT-Drittparteienrisikos (Art. 28-44): Vertragsanforderungen, Konzentrationsrisiken, Ausstiegsstrategien und das Informationsregister über alle IKT-Verträge, das der BaFin eingereicht wird. Einkauf, Fachbereiche und Provider-Manager müssen die Pflichtinhalte von IKT-Verträgen und die Register-Logik kennen.
5. Informationsaustausch (Art. 45): Finanzunternehmen dürfen Cyber-Bedrohungsinformationen in vertrauenswürdigen Kreisen teilen — sinnvoll gelebt setzt auch das voraus, dass die beteiligten Teams Bedrohungslagen einordnen können.
Die Schulung ist damit kein Anhängsel, sondern der Klebstoff zwischen den Säulen: Prozesse, Register und Notfallpläne wirken nur, wenn Menschen sie im Alltag korrekt bedienen.
Was Beschäftigte konkret können müssen
Ein DORA-taugliches Schulungsprogramm ist rollenbasiert aufgebaut. Der gemeinsame Sockel für alle Beschäftigten:
- Angriffe erkennen: Phishing, CEO-Fraud und Social Engineering in Finanz-typischen Varianten — die gefälschte Zahlungsanweisung, der angebliche Aufsichts-Anruf, die manipulierte Lieferanten-IBAN
- Vorfälle sofort melden: Was ist ein meldewürdiges Ereignis, an wen geht die interne Meldung, warum zählt jede Stunde — inklusive der Kultur-Botschaft, dass schnelles Melden erwünscht ist und Fehler nicht vertuscht werden
- Sicher arbeiten: Authentifizierung, Umgang mit sensiblen Daten, Remote-Arbeit, freigegebene Tools statt Schatten-IT
- Notfallverhalten: Was tun, wenn Systeme ausfallen — Geschäftsfortführungspläne kennen, Kommunikationswege bei IT-Ausfall, Rückfallprozesse
Darauf setzen Vertiefungsmodule auf: für IT und Informationssicherheit (Härtung, Detektion, Wiederherstellung), für Provider-Management und Einkauf (Vertragsanforderungen, Informationsregister, Exit-Strategien), für das Vorfalls-Team (Klassifizierung, Meldefristen, Berichtsformate) — und ein kompaktes Leitungsorgan-Modul: Verantwortung nach Art. 5, Risikoappetit und Strategie, Budget- und Auslagerungsentscheidungen, die Fragen, die der Vorstand an CISO und Dienstleister stellen muss.
Format-seitig gilt: Mini-Lektionen mit Szenarien schlagen Jahres-Pflichtfoliensätze. Wer monatlich zehn Minuten trainiert und an realistischen Fällen entscheidet, erkennt den echten Angriff — wer einmal jährlich 90 Folien durchklickt, erfüllt formal eine Quote. DORA verlangt mit dem Wirksamkeitsanspruch des Risikomanagements faktisch Ersteres; der Audit-Trail der Lernplattform liefert zugleich den Nachweis für die BaFin-Prüfung.
Digitale Resilienz außerhalb des Finanzsektors: Best Practice statt Pflicht
DORA bindet formal nur den Finanzsektor — aber das dahinterliegende Konzept der digitalen operationalen Resilienz ist branchenneutral: Nicht nur Angriffe verhindern, sondern den Betrieb auch während und nach einer Störung aufrechterhalten. Für Unternehmen außerhalb des Finanzsektors gibt es drei gute Gründe, sich daran zu orientieren:
- Vertragliche Weitergabe: Wer als IT-, Software- oder Serviceanbieter für Finanzunternehmen arbeitet, bekommt DORA-Anforderungen über Verträge und Audits weitergereicht — inklusive Nachweisen über Sicherheitsschulungen des eigenen Personals.
- NIS-2-Querbezug: Für viele Branchen außerhalb der Finanzwelt verlangt die NIS-2-Richtlinie sehr Ähnliches — Risikomanagement, Meldepflichten, Cyberhygiene-Schulungen und Verantwortung der Leitungsebene. DORA ist für den Finanzsektor die speziellere Regelung; die Trainingsinhalte überschneiden sich stark.
- Betriebswirtschaftliche Realität: Ransomware und Cloud-Ausfälle fragen nicht nach der Branche. Ein Unternehmen, das tagelang nicht liefern, produzieren oder fakturieren kann, hat ein Resilienz-Problem — mit oder ohne Regulierung.
Der Best-Practice-Kern für jedes Unternehmen: getestete Backups (offline oder unveränderlich, mit geprobter Wiederherstellung), dokumentierte Notfallpläne mit klaren Rollen und Kommunikationswegen, die auch bei ausgefallener IT funktionieren, regelmäßige Incident-Übungen vom Phishing-Test bis zur Krisenstabsübung — und eine Belegschaft, die Störungen früh erkennt und meldet, statt sie auszusitzen.
Genau dieser Dreiklang aus Technik, Prozessen und geschulten Menschen ist das, was DORA für den Finanzsektor verbindlich macht — und was sich als IT-Sicherheits-Grundschulung plus Resilienz-Modul für jede Organisation digital, dokumentiert und wiederholbar umsetzen lässt.
// So sieht die Schulung aus
Lernen, das nicht nach Pflicht aussieht
- Mini-Lektionen à 5–10 Minuten statt 60-Minuten-Marathon
- Quiz nach jedem Abschnitt — sofortiges Feedback
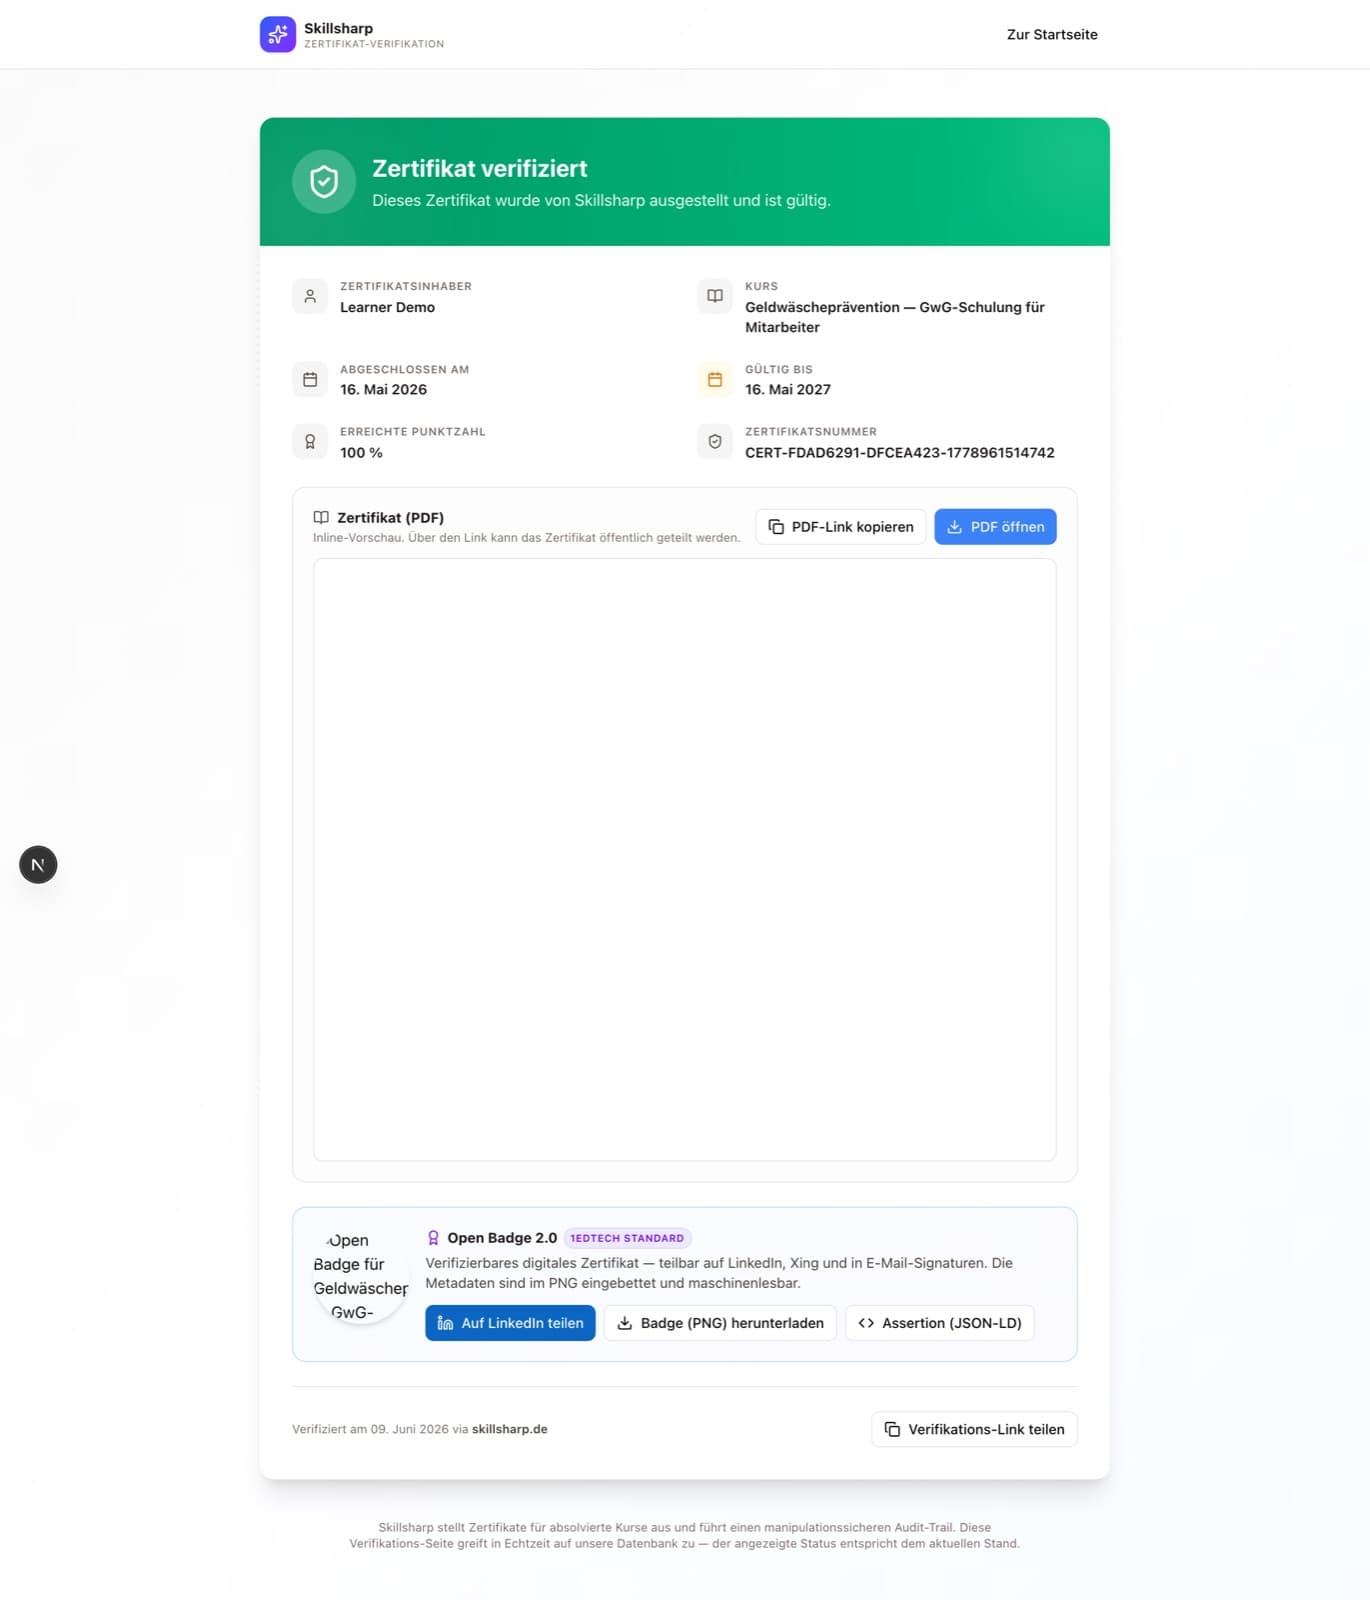
- Audit-fester Nachweis + verifizierbares Zertifikat
Häufige Fragen
Seit wann gilt DORA — und braucht es ein deutsches Umsetzungsgesetz?
Wer fällt unter DORA?
Verpflichtet DORA wirklich zu Mitarbeiterschulungen?
Muss auch der Vorstand geschult werden?
Wir sind kein Finanzunternehmen — ist digitale Resilienz trotzdem ein Thema?
// Passende Werkzeuge
DORA-Schulungspflicht erfüllen — rollenbasiert vom Kundenservice bis zum Vorstand, BaFin-prüfungsfest dokumentiert.
PlakosAI ist die deutschsprachige B2B-Lernplattform für Compliance-Pflichtschulungen und Skill-Aufbau. Multi-Tenant-fähig, Export als SCORM, xAPI und cmi5, Audit-Trail bis 10 Jahre.