Inhalt
Phishing 2026: längst mehr als die Prinzen-Mail
Die Zeiten schlecht übersetzter Betrugs-Mails sind vorbei. Moderne Angriffe sind personalisiert, fehlerfrei und dank generativer KI in Sekunden produziert:
- Spear-Phishing: gezielt auf eine Person zugeschnitten — mit echten Namen, Projekten und Bezügen aus LinkedIn oder der Firmenwebsite
- CEO-Fraud / Business Email Compromise: die "dringende Überweisung" im Namen der Geschäftsführung, oft kurz vor Feierabend oder am Freitag
- Smishing & Quishing: Phishing per SMS ("Ihr Paket wartet") und über QR-Codes auf Plakaten, Rechnungen oder E-Mails
- Clone-Phishing: eine echte, bereits erhaltene Mail wird kopiert und mit ausgetauschtem Anhang erneut gesendet
- KI-Stimmen und Deepfakes: der "Anruf vom Chef", der keiner ist
Gemeinsam ist allen Varianten die Psychologie: Dringlichkeit, Autorität und Vertrautheit hebeln das kritische Denken aus. Genau hier setzt wirksames Training an — nicht bei Technik-Details, sondern beim Erkennen der Manipulationsmuster.
Testen Sie Ihr Wissen — 4 Fragen, 2 Minuten, ohne Anmeldung
Phishing: Würden Sie klicken?
Beantworte alle 4 Fragen. Du erhältst sofort Feedback und kannst danach noch einmal üben. Bestanden ab 75%.
Fragetypen in diesem Quiz
Woran Mitarbeitende Phishing erkennen
Die zuverlässigsten Warnsignale, die jede Schulung trainieren sollte:
- Absender prüfen: Anzeigename und tatsächliche Adresse vergleichen — service@bank-sicherheit-24.net ist nicht die Bank
- Links vor dem Klick: Maus über den Link (oder langes Drücken am Smartphone) zeigt das echte Ziel; Subdomain-Tricks wie firma.login-portal.xyz erkennen
- Druck und Drohung: "Konto wird gesperrt", "letzte Mahnung", "sofort handeln" — seriöse Absender arbeiten nicht mit Countdown
- Ungewöhnliche Bitten: Gutscheinkarten kaufen, Zahlungsdaten ändern, Anhänge mit Makros aktivieren
- Kontext-Check: Erwarte ich diese Rechnung? Ist das der übliche Kommunikationsweg?
Wichtiger als jede Checkliste ist die Grundhaltung: Im Zweifel nicht klicken, sondern über einen zweiten, bekannten Kanal verifizieren — die Bank anrufen, den Kollegen fragen, die Chefin direkt kontaktieren. Diese 30 Sekunden sind billiger als jeder Incident.
Richtig reagieren: gemeldet ist besser als gelöscht
Der Umgang mit erkannten UND übersehenen Angriffen entscheidet über den Schaden:
Bei Verdacht:
- Nicht klicken, nicht antworten, nichts herunterladen
- Die Mail über den internen Meldeweg an IT/Security melden — nicht einfach löschen, denn dieselbe Mail liegt vermutlich in 50 weiteren Postfächern
- Kolleginnen und Kollegen warnen, wenn der Angriff das Team betrifft
Nach einem Klick (der Ernstfall):
- Sofort IT informieren — Minuten zählen, bevor Zugangsdaten missbraucht werden
- Betroffene Passwörter ändern, Zwei-Faktor-Authentisierung prüfen
- Keine Vertuschung: Wer Fehler meldet, schützt das Unternehmen; wer schweigt, vergrößert den Schaden
Eine gute Schulung verankert deshalb eine fehlerfreundliche Meldekultur: Der Klick auf eine Phishing-Mail ist kein Kündigungsgrund, das Verschweigen kann existenzbedrohend sein. Unternehmen mit gelebter Meldekultur entdecken Angriffe im Schnitt deutlich schneller.
Phishing-Training, das wirklich wirkt
Einmal jährlich Folien zeigen ändert kein Klickverhalten. Wirksame Phishing-Prävention kombiniert:
- Kurze, wiederkehrende Lerneinheiten: 5-Minuten-Lektionen mit echten Beispielen statt 60-Minuten-Vortrag — das Wissen bleibt frisch, neue Angriffsmuster (QR-Codes, KI-Stimmen) fließen laufend ein
- Interaktive Erkennungs-Übungen: echte-oder-Fälschung-Entscheidungen mit sofortigem Feedback trainieren den Blick besser als jede Regelliste
- Spaced Repetition: Wer eine Übung falsch beantwortet, sieht das Thema automatisch nach 1, 3 und 7 Tagen wieder — bis es sitzt
- Messbarkeit: Abschlussquoten und Quiz-Ergebnisse zeigen, welche Abteilungen zusätzliche Unterstützung brauchen
- Dokumentation: Für ISO 27001, NIS-2 und Cyber-Versicherungen ist die nachweisbare Awareness-Schulung Pflicht bzw. Prämienfaktor — der Audit-Trail entsteht automatisch mit
Die Phishing-Module sind Teil unseres Kurses IT-Sicherheit am Arbeitsplatz und lassen sich als Schwerpunkt für besonders exponierte Teams (Buchhaltung, Assistenz, HR, Einkauf) vertiefen.
Pflicht, Haftung und der Business Case
Eine dedizierte "Phishing-Schulungspflicht" kennt das Gesetz nicht — aber gleich mehrere Regelwerke verlangen nachweisbare Security-Awareness, deren Kern Phishing ist:
- NIS-2: Cyberhygiene-Schulungen sind ausdrücklich Teil der Risikomanagement-Pflichten — inklusive Führungsebene
- ISO/IEC 27001: Awareness-Maßnahmen sind Controls, die jedes Audit prüft
- DSGVO: Phishing ist die häufigste Ursache meldepflichtiger Datenpannen — Schulung ist eine technisch-organisatorische Maßnahme nach Art. 32
- Cyber-Versicherungen: Viele Policen setzen regelmäßige Awareness-Trainings voraus oder honorieren sie mit besseren Konditionen
- DORA (Finanzsektor): verpflichtende Schulungen zur digitalen Resilienz
Der Business Case ist simpel: Ein einziger erfolgreicher CEO-Fraud kostet im Schnitt sechsstellig, ein Ransomware-Vorfall oft ein Vielfaches — eine Team-Schulung kostet einen Bruchteil davon und senkt die Klickraten auf Phishing-Simulationen erfahrungsgemäß drastisch.
// So sieht die Schulung aus
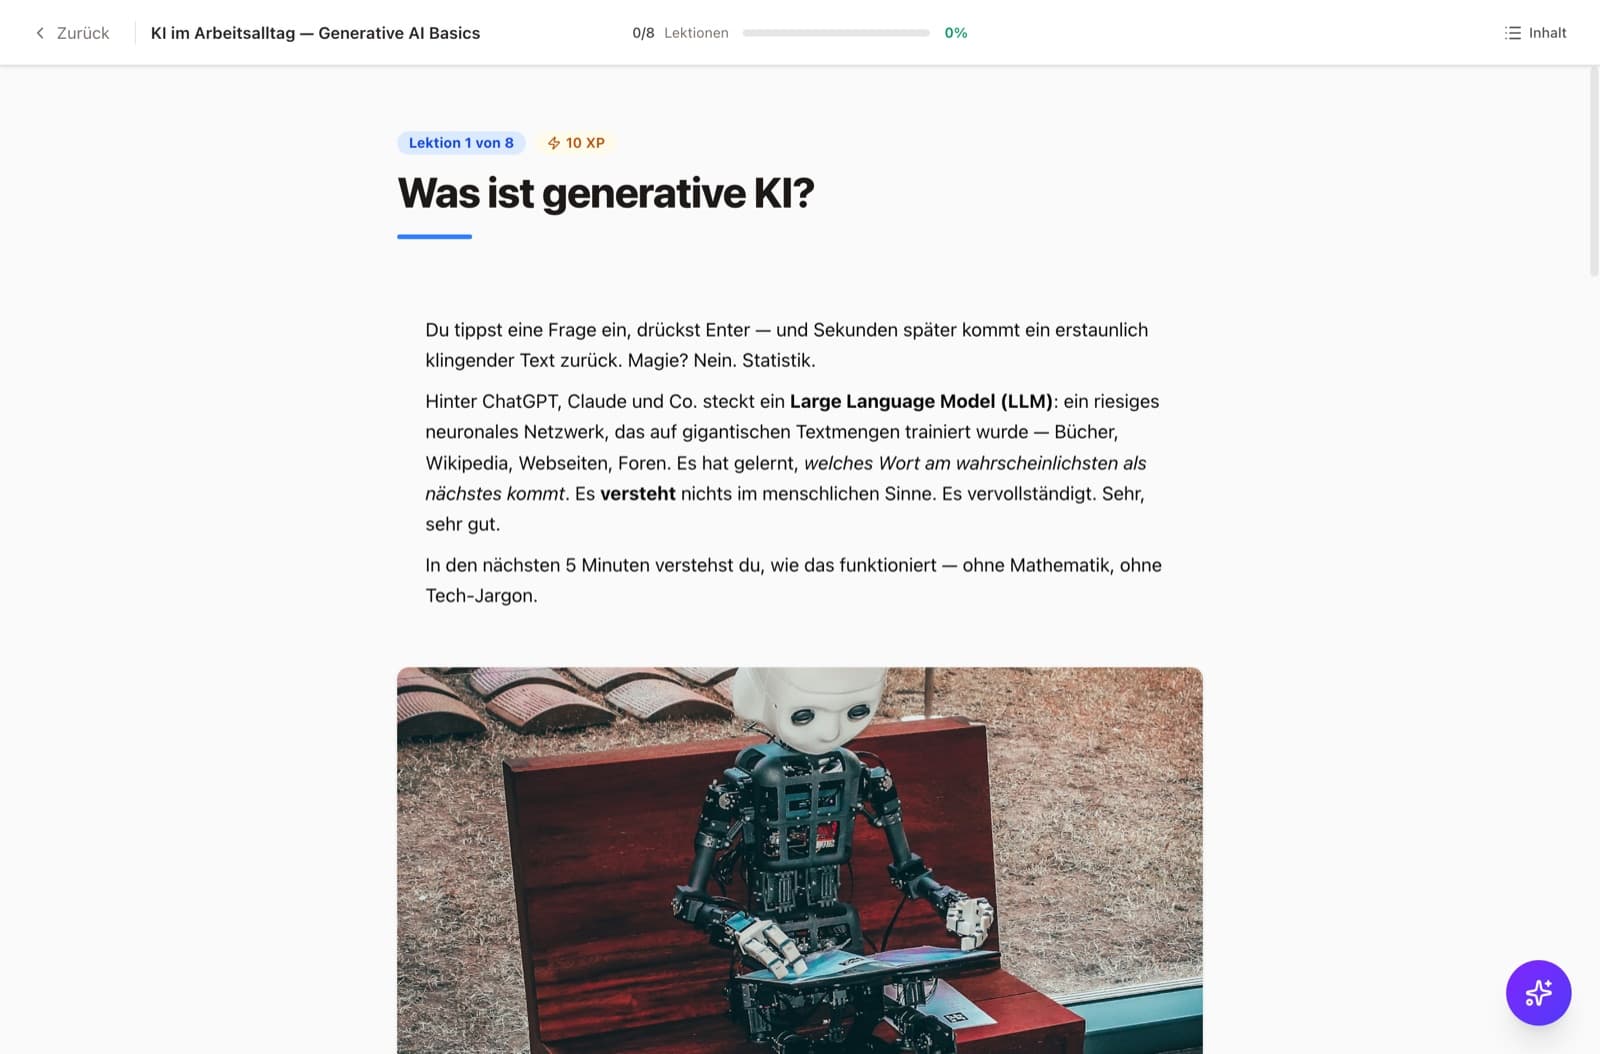
Lernen, das nicht nach Pflicht aussieht
- Mini-Lektionen à 5–10 Minuten statt 60-Minuten-Marathon
- Quiz nach jedem Abschnitt — sofortiges Feedback
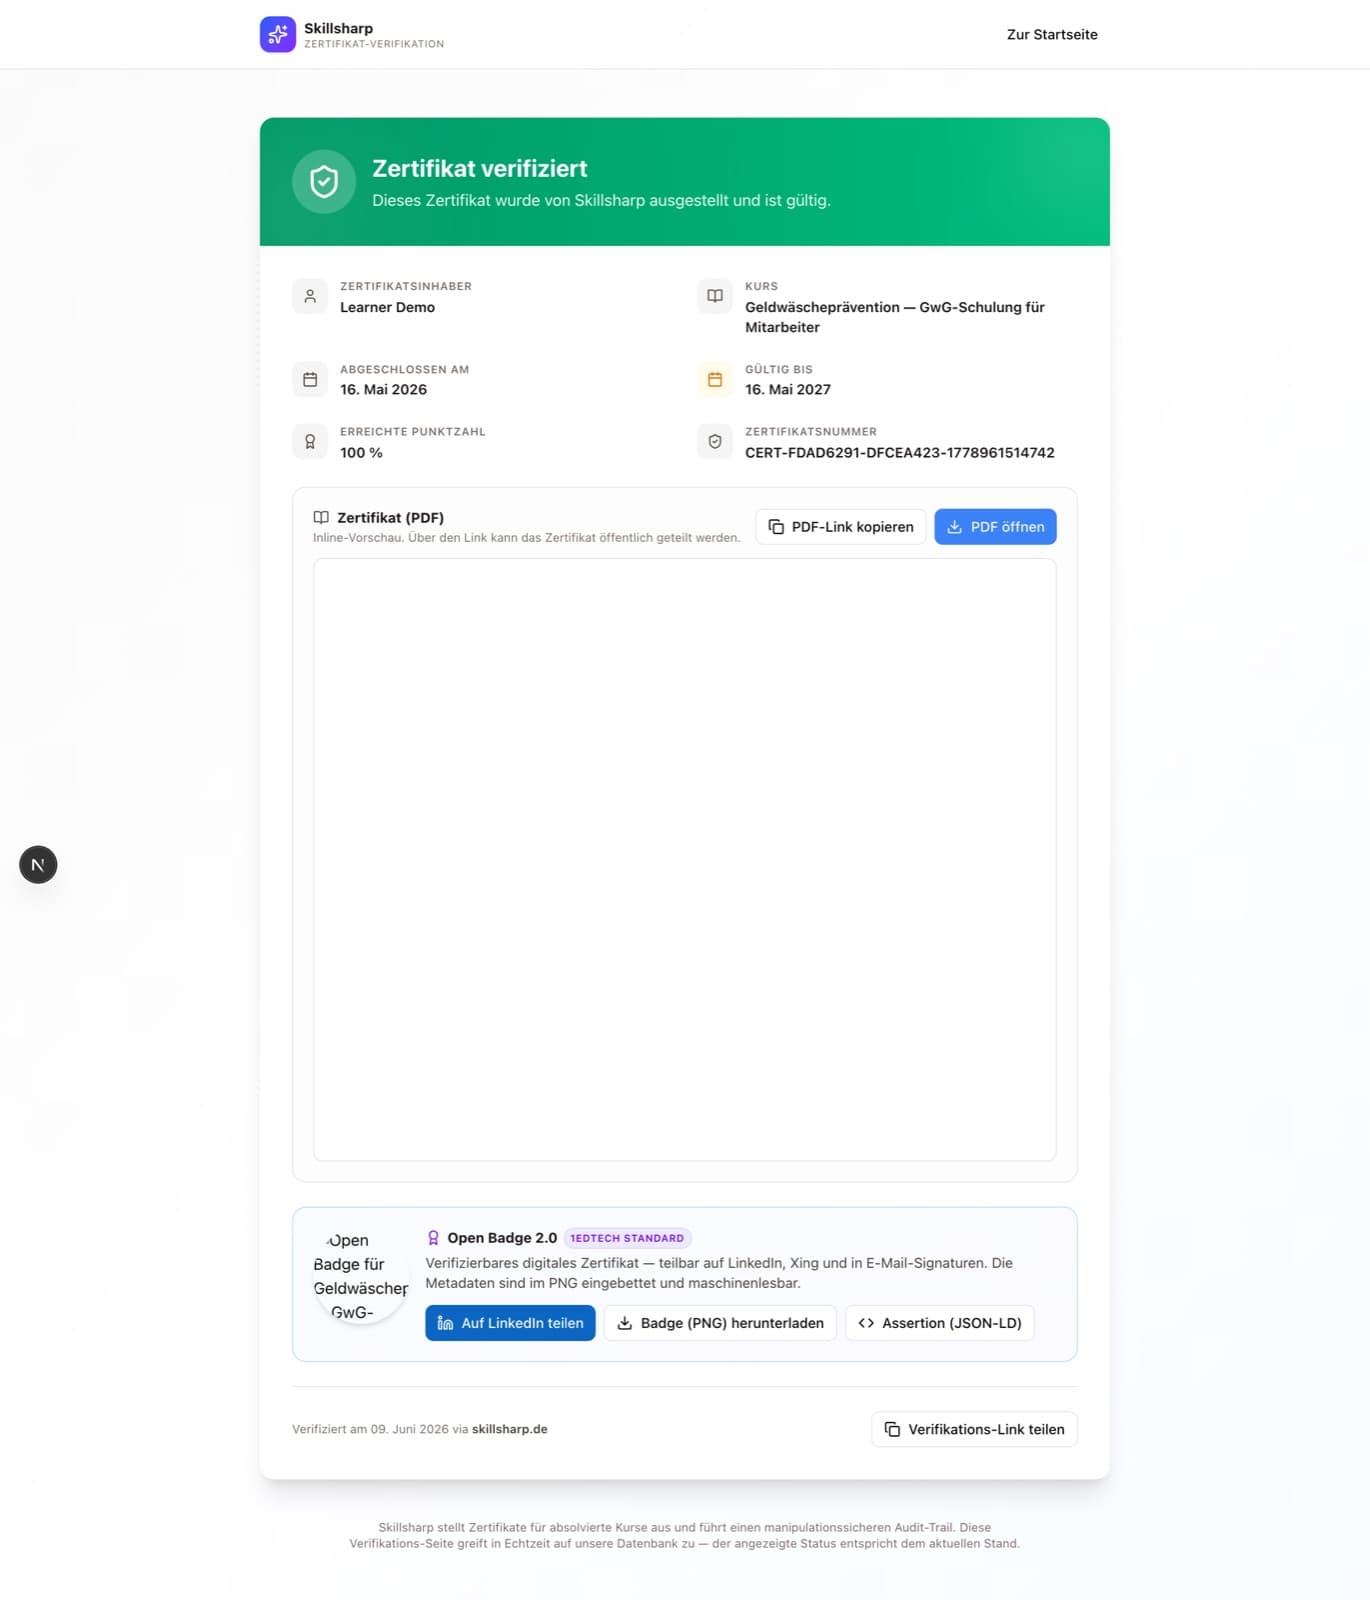
- Audit-fester Nachweis + verifizierbares Zertifikat
Häufige Fragen
Ist eine Phishing-Schulung für Mitarbeiter Pflicht?
Wie oft sollte ein Phishing-Training stattfinden?
Was ist der Unterschied zur allgemeinen IT-Sicherheitsschulung?
Was tun Mitarbeitende, die auf eine Phishing-Mail hereingefallen sind?
Hilft die Schulung auch gegen KI-generierte Angriffe?
// Passende Werkzeuge
Phishing-Prävention, die Klickraten messbar senkt — in 5-Minuten-Lektionen.
PlakosAI ist die deutschsprachige B2B-Lernplattform für Compliance-Pflichtschulungen und Skill-Aufbau. Multi-Tenant-fähig, Export als SCORM, xAPI und cmi5, Audit-Trail bis 10 Jahre.